Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Was ist Partnerrückführung und wer ist Magier Aza Ria?
Partnerrückführung bezieht sich auf den Versuch, eine Beziehung wiederherzustellen oder einen verlorenen Partner zurückzugewinnen. Dabei werden oft magische oder esoterische Praktiken angewendet, um das gewünschte Ergebnis zu erzielen. Magier Aza Ria ist vermutlich eine Person, die behauptet, über besondere Fähigkeiten oder Kenntnisse im Bereich der Partnerrückführung zu verfügen. Es ist jedoch wichtig zu beachten, dass solche Behauptungen oft nicht wissenschaftlich belegt sind und es keine Garantie für den Erfolg solcher Praktiken gibt. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Aza
Top-Angebote
Produkte zum Begriff Aza:
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **


Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Aza:
-
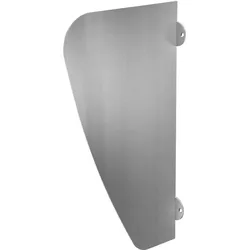
KEMMLIT Urinaltrennwand AZA satiniertSchamwand AZA Edelstahl für Wandmontage Die Urinaltrennwand AZA von KEMMLIT setzt auf solides Material und eine klare Formensprache. Gefertigt aus 3 mm starkem, bakteriostatischem Edelstahl des Werkstoffs 1.4301 bietet sie eine robuste Lösung für öffentliche Sanitärbereiche mit hoher Nutzung. Die satinierte Oberfläche wirkt ruhig und hochwertig, die abgerundeten Kanten sorgen für eine saubere Optik und ein angenehmes Handling. Die glatte Fläche lässt sich unkompliziert reinigen und unterstützt dauerhaft hohe Hygienestandards. Die Schamwand ist für die Wandmontage ausgelegt und eignet sich für unterschiedlichste Einsatzorte wie öffentliche WC-Anlagen, Schulen, Sportstätten oder Verwaltungsgebäude. Neben der Variante Edelstahl satiniert ist die Urinaltrennwand AZA auch in Schwarz matt erhältlich und lässt sich damit flexibel in moderne Raumkonzepte integrieren. Die KEMMLIT Urinaltrennwand AZA verbindet Stabilität, Hygiene und ein zeitgemäßes Design für den professionellen Einsatz.259,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
KEMMLIT Urinaltrennwand AZA schwarzUrinaltrennwand AZA aus Edelstahl schwarz matt Schwarz setzt Kontraste und bringt Klarheit in den Raum. Die Urinaltrennwand AZA von KEMMLIT überzeugt mit einer markanten Optik und einer robusten Ausführung für den professionellen Einsatz im Sanitärbereich. Die schwarze, matte Oberfläche wirkt modern, reduziert und bewusst hochwertig. Gefertigt aus 3 mm starkem, bakteriostatischem Edelstahl des Werkstoffs 1.4301 bietet die Schamwand hohe Stabilität und eine lange Lebensdauer. Die glatte Oberfläche mit abgerundeten Kanten unterstützt eine einfache Reinigung und erfüllt die Anforderungen hygienisch sensibler Bereiche. Die Urinaltrennwand ist für die Wandmontage vorgesehen und eignet sich für öffentliche WC-Anlagen, Schulen, Sportstätten, Bürogebäude sowie gewerblich genutzte Sanitärbereiche. Die Ausführung in Schwarz matt ergänzt moderne Architekturkonzepte und setzt klare Akzente im Raum. Die KEMMLIT Urinaltrennwand AZA verbindet Funktionalität, Hygiene und ein zeitgemäßes Design in einer langlebigen Edelstahlkonstruktion.389,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Partnerrückführung und wer ist Magier Aza Ria?
Partnerrückführung bezieht sich auf den Versuch, eine Beziehung wiederherzustellen oder einen verlorenen Partner zurückzugewinnen. Dabei werden oft magische oder esoterische Praktiken angewendet, um das gewünschte Ergebnis zu erzielen. Magier Aza Ria ist vermutlich eine Person, die behauptet, über besondere Fähigkeiten oder Kenntnisse im Bereich der Partnerrückführung zu verfügen. Es ist jedoch wichtig zu beachten, dass solche Behauptungen oft nicht wissenschaftlich belegt sind und es keine Garantie für den Erfolg solcher Praktiken gibt. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Aza
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.