Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Ähnliche Suchbegriffe für Bios
Top-Angebote
Produkte zum Begriff Bios:
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Erkennt das BIOS die BIOS-Datei nicht?
Es gibt mehrere mögliche Gründe, warum das BIOS die BIOS-Datei nicht erkennt. Es könnte sein, dass die Datei beschädigt ist oder nicht im richtigen Format vorliegt. Es ist auch möglich, dass das BIOS nicht auf dem neuesten Stand ist und möglicherweise ein Update benötigt, um die Datei zu erkennen. Es könnte auch ein Problem mit den BIOS-Einstellungen geben, die möglicherweise angepasst werden müssen, um die Datei zu erkennen. **
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Bios:
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
Ähnliche Suchbegriffe für Bios
-
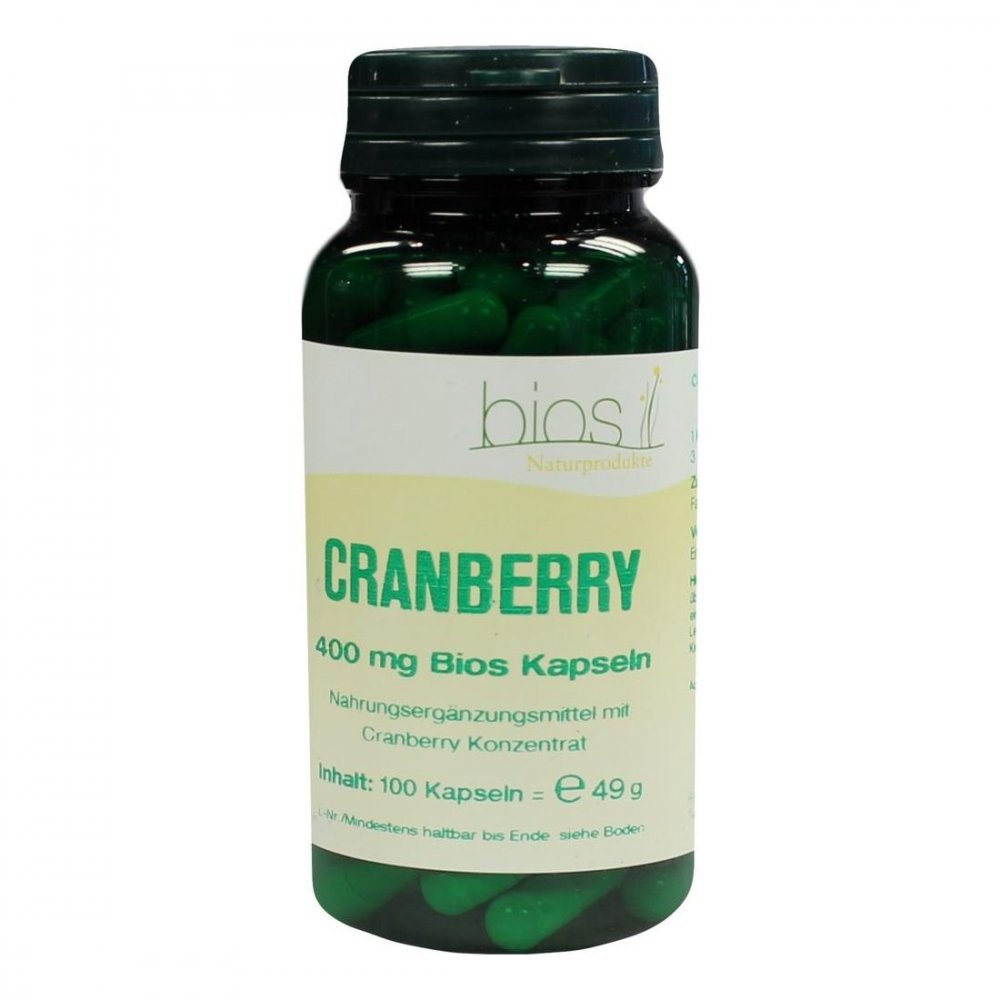
Bios Medical Services Cranberry 400 mg Bios Kapseln 04462795Anwendungsgebiet von Cranberry 400 mg Bios KapselnCranberry 400 mg Bios Kapseln ist ein Nahrungsergänzungsmittel mit 400 mg Cranberry Fruchtkonzentrat in einer Hartgelatinekapsel. Die Preiselbeere (Vaccinium macrocarpon) zählt zu den Heidekrautgewächsen (Ericacaeae). Optisch trägt sie zarte rose-weiße Blüten mit seitlichen Blütenständen und roten Beeren. Die Blätter sind schmal eiförmig und laufen spitz zu. Die Pflanze ist ein am Boden kriechender Strauch in seiner Wachstumsform. Die reifen Früchte haben roh einen säuerlich-herben Geschmack. Verarbeitet werden können sie zu Marmeladen, Fruchtmus, Kompott oder Saft. Die Preiselbeere enthält viel Vitamin C, etwas Vitamin A sowie Fruchtsäuren und Gerbstoffe.Wirkungsweise von Cranberry 400 mg Bios KapselnCranberry Fruchtkonzentrat Pulver 25:1 ist ein auf Fruchtbestandteile standardisiertes Konzentrat. Die Cranberrys werden im Norden der USA und Kanada angebaut. Ein besonders sorgsames Herstellverfahren lässt dem Rohstoff sein natürliches Aroma und den typischen Geschmack beibehalten. Cranberry 400 mg Bios Kapseln ist frei von weiteren Zusatzstoffen wie Konservierungsmittel, Farb- oder Geschmacksstoffe. Die in den Hartgelatinekapseln verwendete Gelatine ist BSE/TSE-geprüfte Pharmagelatine.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Cranberry 400 mg Bios Kapseln: Cranberry Konzentrat (80%) (Cranberry, Säureregulator: Magnesiumhydroxid); Kapselhülle: Gelatine; Farbstoff in der Kapselhülle: Titandioxid.GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.DosierungVerzehrempfehlung von Cranberry 400 mg Bios Kapseln: Erwachsene nehmen 3x täglich 1 Kapsel mit ausreichend Flüssigkeit ein.HinweiseEnthält Fructose. Glutenfrei. Lactosefrei. Hefefrei. Nahrungsergänzungsmittel stellen keinen Ersatz für abwechslungsreiche Ernährung dar. Eine ausgewogene Ernährung und ges22,97 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
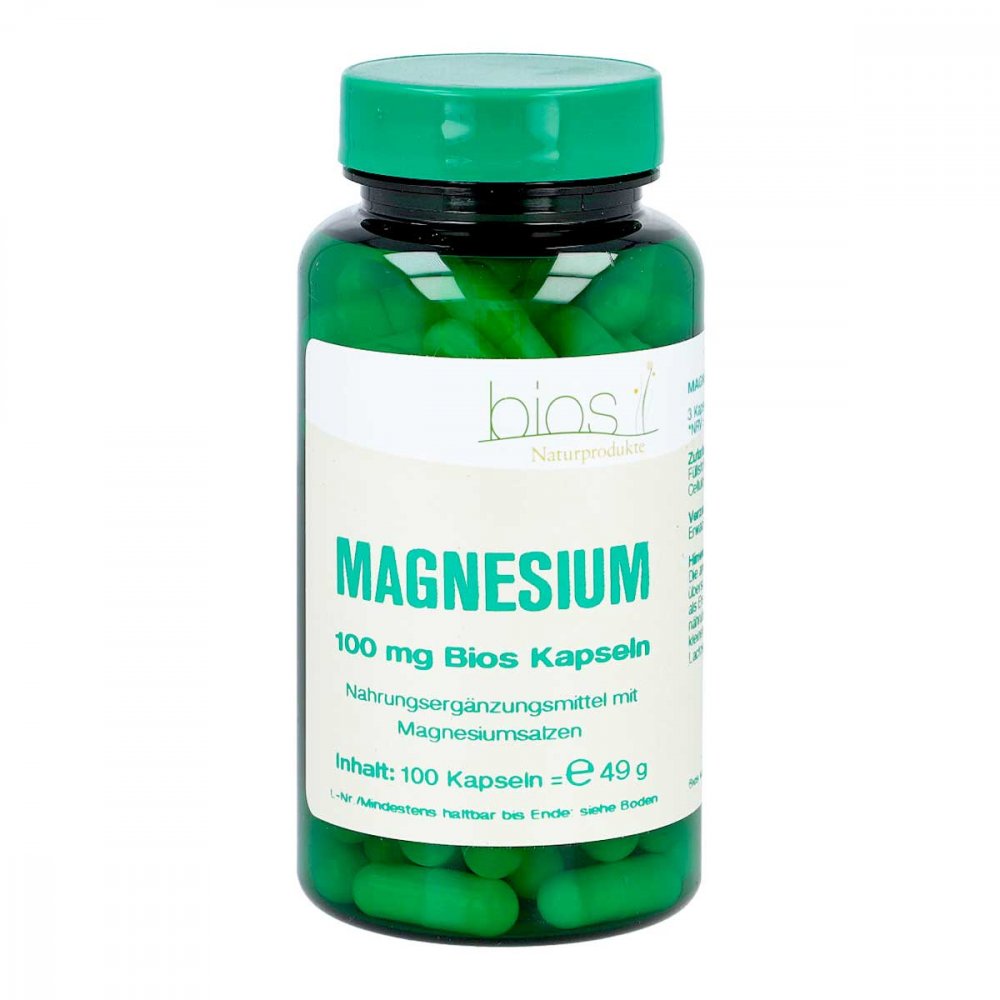
Bios Medical Services Magnesium 100 mg Bios Kapseln 05996116GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden. HinweiseNahrungsergänzungsmittel stellen keinen Ersatz für abwechslungsreiche Ernährung dar. Eine ausgewogene Ernährung und gesunde Lebensweise sind wichtig. Magnesium 100 mg Bios Kapseln sollten außerhalb der Reichweite von Kindern aufbewahrt werden. Magnesium 100 mg Bios Kapseln können in Ihrer Versandapotheke apodiscounter erworben werden.8,67 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Erkennt das BIOS die BIOS-Datei nicht?
Es gibt mehrere mögliche Gründe, warum das BIOS die BIOS-Datei nicht erkennt. Es könnte sein, dass die Datei beschädigt ist oder nicht im richtigen Format vorliegt. Es ist auch möglich, dass das BIOS nicht auf dem neuesten Stand ist und möglicherweise ein Update benötigt, um die Datei zu erkennen. Es könnte auch ein Problem mit den BIOS-Einstellungen geben, die möglicherweise angepasst werden müssen, um die Datei zu erkennen. **
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.