Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Analyse-der-Risikofaktoren-für
Top-Angebote
Produkte zum Begriff Analyse-der-Risikofaktoren-für:
-
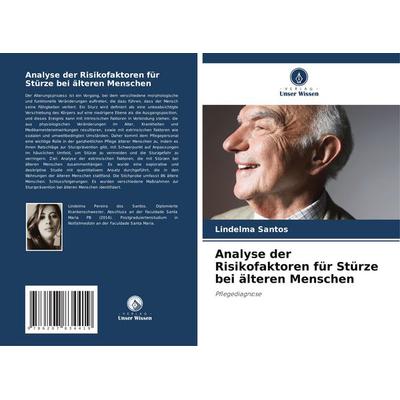
Analyse der Risikofaktoren von Schlaganfallpatienten, Taschenbuch von Amriati Mutmainna, Verlag Unser Wissen, 978-620-5-41372-2Analyse Der Risikofaktoren Von Schlaganfallpatienten, Taschenbuch Von Amriati Mutmainna, Verlag Unser Wissen, 978-620-5-41372-2, Seitenanzahl: 5639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Privatkundengeschäft: Analyse der Risikofaktoren, Taschenbuch von Shweta Sharma, BoD - Books on Demand, 978-620-3-52556-4Privatkundengeschäft: Analyse Der Risikofaktoren, Taschenbuch Von Shweta Sharma, Bod - Books On Demand, 978-620-3-52556-4, Seitenanzahl: 5639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Analyse der Risikofaktoren von Patienten mit Schlaganfall-Krankheit, Taschenbuch von Amriati Mutmainna, AV Akademikerverlag, 978-620-0-66645-1Analyse Der Risikofaktoren Von Patienten Mit Schlaganfall-krankheit, Taschenbuch Von Amriati Mutmainna, Av Akademikerverlag, 978-620-0-66645-1, Seitenanzahl: 7639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Was sind Beispiele für IT-Sicherheit und Informationssicherheit?
Beispiele für IT-Sicherheit sind die Verwendung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um Netzwerke und Systeme vor Bedrohungen wie Viren, Malware und Hackerangriffen zu schützen. Informationssicherheit umfasst Maßnahmen wie Zugriffskontrollen, Verschlüsselung und Datensicherung, um sicherzustellen, dass Informationen vertraulich, integritätsgeschützt und verfügbar sind. **
-
Was sind die wichtigsten Best Practices für das Incident Management in den Bereichen IT, Cybersecurity und Unternehmenssicherheit?
Die wichtigsten Best Practices für das Incident Management in den Bereichen IT, Cybersecurity und Unternehmenssicherheit umfassen die Implementierung eines klaren Incident-Response-Plans, der die Verantwortlichkeiten und Abläufe im Falle eines Vorfalls definiert. Zudem ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und den Umgang mit Vorfällen entscheidend. Die Einrichtung eines effektiven Monitoring-Systems zur frühzeitigen Erkennung von Sicherheitsvorfällen sowie die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests sind ebenfalls wichtige Best Practices. Darüber hinaus ist die Zusammenarbeit mit externen Experten und Behörden sowie die regelmäßige Aktualisierung und Anpassung der Incident-Response-Pläne an neue Bedrohungen und Technologien **
-
Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **

Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit bezieht sich auf den Schutz von Informationstechnologien und -systemen vor Bedrohungen wie Hacking, Viren oder Datenverlust. Informationssicherheit hingegen bezieht sich auf den umfassenderen Schutz von Informationen, unabhängig von der Technologie, die sie unterstützt. Dies umfasst auch den Schutz von physischen Dokumenten, menschlichem Verhalten und organisatorischen Prozessen. **
Top-Angebote
Produkte zum Begriff Analyse-der-Risikofaktoren-für:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Analyse der Risikofaktoren von Schlaganfallpatienten, Taschenbuch von Amriati Mutmainna, Verlag Unser Wissen, 978-620-5-41372-2Analyse Der Risikofaktoren Von Schlaganfallpatienten, Taschenbuch Von Amriati Mutmainna, Verlag Unser Wissen, 978-620-5-41372-2, Seitenanzahl: 5639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Was sind Beispiele für IT-Sicherheit und Informationssicherheit?
Beispiele für IT-Sicherheit sind die Verwendung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um Netzwerke und Systeme vor Bedrohungen wie Viren, Malware und Hackerangriffen zu schützen. Informationssicherheit umfasst Maßnahmen wie Zugriffskontrollen, Verschlüsselung und Datensicherung, um sicherzustellen, dass Informationen vertraulich, integritätsgeschützt und verfügbar sind. **
Ähnliche Suchbegriffe für Analyse-der-Risikofaktoren-für
-
Privatkundengeschäft: Analyse der Risikofaktoren, Taschenbuch von Shweta Sharma, BoD - Books on Demand, 978-620-3-52556-4Privatkundengeschäft: Analyse Der Risikofaktoren, Taschenbuch Von Shweta Sharma, Bod - Books On Demand, 978-620-3-52556-4, Seitenanzahl: 5639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Analyse der Risikofaktoren von Patienten mit Schlaganfall-Krankheit, Taschenbuch von Amriati Mutmainna, AV Akademikerverlag, 978-620-0-66645-1Analyse Der Risikofaktoren Von Patienten Mit Schlaganfall-krankheit, Taschenbuch Von Amriati Mutmainna, Av Akademikerverlag, 978-620-0-66645-1, Seitenanzahl: 7639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
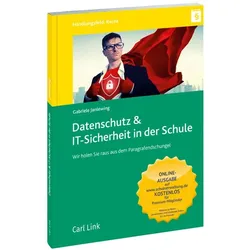
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Analyse der Auswirkungen von Risikofaktoren und operativen Techniken im SCM, Taschenbuch von Chandan Deep Singh,Rajdeep Singh,Harleen Kaur, VerlagAnalyse Der Auswirkungen Von Risikofaktoren Und Operativen Techniken Im Scm, Taschenbuch Von Chandan Deep Singh,rajdeep Singh,harleen Kaur, Verlag Unser Wissen, 978-620-7-78770-8, Seitenanzahl: 8035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Best Practices für das Incident Management in den Bereichen IT, Cybersecurity und Unternehmenssicherheit?
Die wichtigsten Best Practices für das Incident Management in den Bereichen IT, Cybersecurity und Unternehmenssicherheit umfassen die Implementierung eines klaren Incident-Response-Plans, der die Verantwortlichkeiten und Abläufe im Falle eines Vorfalls definiert. Zudem ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und den Umgang mit Vorfällen entscheidend. Die Einrichtung eines effektiven Monitoring-Systems zur frühzeitigen Erkennung von Sicherheitsvorfällen sowie die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests sind ebenfalls wichtige Best Practices. Darüber hinaus ist die Zusammenarbeit mit externen Experten und Behörden sowie die regelmäßige Aktualisierung und Anpassung der Incident-Response-Pläne an neue Bedrohungen und Technologien **
-
Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit bezieht sich auf den Schutz von Informationstechnologien und -systemen vor Bedrohungen wie Hacking, Viren oder Datenverlust. Informationssicherheit hingegen bezieht sich auf den umfassenderen Schutz von Informationen, unabhängig von der Technologie, die sie unterstützt. Dies umfasst auch den Schutz von physischen Dokumenten, menschlichem Verhalten und organisatorischen Prozessen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.