Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Welche Absicherungsmaßnahmen können Unternehmen in den Bereichen Cybersecurity, Risikomanagement und physische Sicherheit ergreifen, um sich vor potenziellen Bedrohungen zu schützen?
Unternehmen können ihre Cybersecurity verbessern, indem sie Firewalls, Antivirensoftware und regelmäßige Sicherheitsupdates implementieren. Zudem sollten sie Schulungen für Mitarbeiter anbieten, um sie für Phishing-Angriffe und andere Cyberbedrohungen zu sensibilisieren. Im Bereich des Risikomanagements können Unternehmen Risikoanalysen durchführen, um potenzielle Bedrohungen zu identifizieren und entsprechende Maßnahmen zu ergreifen. Dazu gehören auch die Implementierung von Notfallplänen und die regelmäßige Überprüfung und Aktualisierung von Sicherheitsrichtlinien. Für die physische Sicherheit können Unternehmen Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Alarmanlagen implementieren, um ihre Gebäude und Anlagen zu schützen. Zudem sollten sie regelmäß **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Bedrohungen-in-Friedenszeit-Fachbücher
Top-Angebote
Produkte zum Begriff Bedrohungen-in-Friedenszeit-Fachbücher:
-
Hybride Bedrohungen, Fachbücher von Lukas BachmannDie gesamtstaatliche Resilienz gegenüber hybriden Bedrohungen wird die Herausforderung der Konfliktforschung und -prävention im 21. Jahrhundert. Schnittstellen vitaler staatlicher Interessen bilden den hochgradig verwundbaren Ausgangspunkt für internationale Auseinandersetzungen; eine isolatorische Abkapselung und geografische Distanz bieten hingegen keinen Schutz mehr. Hybride Bedrohungen zeichnen sich durch geringe Vorwarnzeit, multiple aggressive Vorgehensweisen, meist verdeckt und unterhalb der Schwelle des bewaffneten Konflikts, sowie einen Fokus auf staatliche Schwachstellen und Krisensymptome aus. Die Konflikte entstehen meist aus einer asymmetrischen Situation in Verbindung mit dem Einsatz digitaler Kommunikationstechnologien. Insbesondere der schnelle Austausch von Daten, der rasche Wechsel handelnder Personen und die Unabhängigkeit von territorialer Bindung sind hier von Bedeutung. Am Beginn der hybriden Eskalationsspirale steht meist ein Vorgehen, das die Resilienz eines Staates testen soll, indem eine Konfliktpartei versucht, vitale Interessen zu dominieren und staatliche Institutionen handlungsunfähig zu machen. Die wesentliche Abwehrleistung liegt im Willen zur Aufrechterhaltung der eigenen Souveränität, womit das konkrete Problem dieser Studie aufgeworfen ist: Wie stellt sich das Problem der Souveränität dar, sobald die staatliche Einheit gerade unterlaufen werden soll, insbesondere weil Zuständigkeiten nicht mehr klar zugeordnet werden können? Anhand der spezifischen Natur der Konflikte in der Ukraine und im Nahen Osten macht das vorliegende Buch deutlich, wie aktuell die Bedrohung durch den Einsatz hybrider Mittel, sei dies offen oder verdeckt, durch Staaten, Organisationen oder durch Einzelpersonen derzeit ist. Der Autor zeigt am Beispiel der Österreichischen Bundesverfassung, wie Resilienz ausgeprägt sein muss, um hybriden Bedrohungen zu begegnen.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Bedrohungen für die Informationssicherheit in Unternehmen?
Die häufigsten Bedrohungen für die Informationssicherheit in Unternehmen sind Cyberangriffe, wie z.B. Phishing, Malware und Ransomware. Zudem können interne Bedrohungen durch Mitarbeiter, die sensible Daten absichtlich oder versehentlich preisgeben, die Sicherheit gefährden. Schwachstellen in der IT-Infrastruktur und mangelnde Sicherheitsmaßnahmen sind weitere Risiken für die Informationssicherheit in Unternehmen. **
-
Welche Rolle spielen Fachbücher in einer Bachelorarbeit?
Fachbücher spielen in einer Bachelorarbeit eine wichtige Rolle, da sie als Quellen für theoretisches Hintergrundwissen und aktuelle Forschungsergebnisse dienen. Sie ermöglichen es dem Autor, den aktuellen Stand der Forschung zu einem bestimmten Thema zu verstehen und in seine Arbeit einzubeziehen. Fachbücher bieten auch eine solide Grundlage für die Entwicklung von Argumenten und die Unterstützung von Thesen in der Bachelorarbeit. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
"Was sind die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit?" "Wie können Unternehmen ihre Systeme effektiv vor potenziellen Bedrohungen schützen?"
Die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit sind die Verwendung von Firewalls, Intrusion Detection Systems und Antivirensoftware. Unternehmen können ihre Systeme effektiv schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Mitarbeiter schulen und auf dem neuesten Stand der Technologie bleiben. Zudem ist es wichtig, ein Incident Response Team zu haben, um schnell auf mögliche Bedrohungen reagieren zu können. **


Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
Wie können Schutzmaßnahmen in verschiedenen Bereichen wie Cybersecurity, Umweltschutz und persönlicher Sicherheit eingesetzt werden, um potenzielle Bedrohungen abzuwehren?
Schutzmaßnahmen in der Cybersecurity können eingesetzt werden, um sensible Daten vor Hackerangriffen und Datenlecks zu schützen, indem starke Passwörter, Firewalls und regelmäßige Software-Updates implementiert werden. Im Umweltschutz können Schutzmaßnahmen wie die Reduzierung von Emissionen, die Förderung erneuerbarer Energien und die Implementierung von Recyclingprogrammen dazu beitragen, die Umwelt vor Verschmutzung und Übernutzung zu schützen. Im Bereich der persönlichen Sicherheit können Schutzmaßnahmen wie die Installation von Alarmanlagen, die Selbstverteidigungsausbildung und die Vermeidung von gefährlichen Situationen dazu beitragen, potenzielle Bedrohungen abzuwehren und die persönliche Sicherheit zu gewährleisten. In allen Bereichen ist **
Top-Angebote
Produkte zum Begriff Bedrohungen-in-Friedenszeit-Fachbücher:
-
Bedrohungen in Friedenszeit, Fachbücher von Nina Flurina Caprez"Bedrohungen in Friedenszeit" ist eine umfassende Studie, die sich mit den tiefgreifenden Veränderungen beschäftigt, die das Kloster Muri-Gries nach dem Ende des Ersten Weltkriegs im Jahr 1918 erlebte. Die Autorin, Nina Flurina Caprez, beleuchtet die Auswirkungen staatlicher Macht- und Interessenpolitik auf die klösterliche Gemeinschaft und analysiert die Herausforderungen, denen sich die Mönche gegenübersahen. Aus einer nicht-monastischen, weiblichen Perspektive wird die Geschichte des Benediktinerkonvents erzählt, wobei klosterinterne Dokumente als Grundlage dienen. Diese Studie bietet sowohl makrogeschichtliche als auch alltagshistorische Einblicke in die Lösungsstrategien, die es der Gemeinschaft ermöglichten, sich in einer von Wandel geprägten Nachkriegsordnung zu behaupten. Mit 304 Seiten bietet das Buch eine fundierte Auseinandersetzung mit einem oft vernachlässigten Thema der Geschichte.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
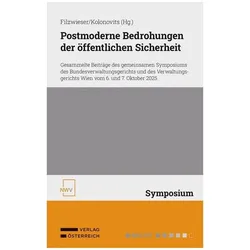
Postmoderne Bedrohungen der öffentlichen Sicherheit, Fachbücher von Dieter Kolonovits, Christian FilzwieserDas Fachbuch "Postmoderne Bedrohungen der öffentlichen Sicherheit" bietet eine umfassende Analyse der aktuellen Herausforderungen, die die öffentliche Sicherheit in der modernen Gesellschaft betreffen. Herausgegeben von Dieter Kolonovits und Christian Filzwieser, versammelt es die gesammelten Beiträge eines Symposiums, das vom Bundesverwaltungsgericht und dem Verwaltungsgericht Wien organisiert wurde. Die Diskussionen und Analysen in diesem Buch beleuchten verschiedene Aspekte der öffentlichen Sicherheit und deren Bedrohungen im Kontext der Postmoderne. Mit einem klaren Fokus auf die rechtlichen, sozialen und politischen Dimensionen dieser Themen richtet sich das Buch an Fachleute, Studierende und Interessierte, die ein tieferes Verständnis für die komplexen Zusammenhänge zwischen Recht und Sicherheit entwickeln möchten. Die Beiträge sind in deutscher Sprache verfasst und bieten wertvolle Einblicke in die Herausforderungen, die sich aus der sich wandelnden gesellschaftlichen Landschaft ergeben.66,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hybride Bedrohungen, Fachbücher von Lukas BachmannDie gesamtstaatliche Resilienz gegenüber hybriden Bedrohungen wird die Herausforderung der Konfliktforschung und -prävention im 21. Jahrhundert. Schnittstellen vitaler staatlicher Interessen bilden den hochgradig verwundbaren Ausgangspunkt für internationale Auseinandersetzungen; eine isolatorische Abkapselung und geografische Distanz bieten hingegen keinen Schutz mehr. Hybride Bedrohungen zeichnen sich durch geringe Vorwarnzeit, multiple aggressive Vorgehensweisen, meist verdeckt und unterhalb der Schwelle des bewaffneten Konflikts, sowie einen Fokus auf staatliche Schwachstellen und Krisensymptome aus. Die Konflikte entstehen meist aus einer asymmetrischen Situation in Verbindung mit dem Einsatz digitaler Kommunikationstechnologien. Insbesondere der schnelle Austausch von Daten, der rasche Wechsel handelnder Personen und die Unabhängigkeit von territorialer Bindung sind hier von Bedeutung. Am Beginn der hybriden Eskalationsspirale steht meist ein Vorgehen, das die Resilienz eines Staates testen soll, indem eine Konfliktpartei versucht, vitale Interessen zu dominieren und staatliche Institutionen handlungsunfähig zu machen. Die wesentliche Abwehrleistung liegt im Willen zur Aufrechterhaltung der eigenen Souveränität, womit das konkrete Problem dieser Studie aufgeworfen ist: Wie stellt sich das Problem der Souveränität dar, sobald die staatliche Einheit gerade unterlaufen werden soll, insbesondere weil Zuständigkeiten nicht mehr klar zugeordnet werden können? Anhand der spezifischen Natur der Konflikte in der Ukraine und im Nahen Osten macht das vorliegende Buch deutlich, wie aktuell die Bedrohung durch den Einsatz hybrider Mittel, sei dies offen oder verdeckt, durch Staaten, Organisationen oder durch Einzelpersonen derzeit ist. Der Autor zeigt am Beispiel der Österreichischen Bundesverfassung, wie Resilienz ausgeprägt sein muss, um hybriden Bedrohungen zu begegnen.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Absicherungsmaßnahmen können Unternehmen in den Bereichen Cybersecurity, Risikomanagement und physische Sicherheit ergreifen, um sich vor potenziellen Bedrohungen zu schützen?
Unternehmen können ihre Cybersecurity verbessern, indem sie Firewalls, Antivirensoftware und regelmäßige Sicherheitsupdates implementieren. Zudem sollten sie Schulungen für Mitarbeiter anbieten, um sie für Phishing-Angriffe und andere Cyberbedrohungen zu sensibilisieren. Im Bereich des Risikomanagements können Unternehmen Risikoanalysen durchführen, um potenzielle Bedrohungen zu identifizieren und entsprechende Maßnahmen zu ergreifen. Dazu gehören auch die Implementierung von Notfallplänen und die regelmäßige Überprüfung und Aktualisierung von Sicherheitsrichtlinien. Für die physische Sicherheit können Unternehmen Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Alarmanlagen implementieren, um ihre Gebäude und Anlagen zu schützen. Zudem sollten sie regelmäß **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die häufigsten Bedrohungen für die Informationssicherheit in Unternehmen?
Die häufigsten Bedrohungen für die Informationssicherheit in Unternehmen sind Cyberangriffe, wie z.B. Phishing, Malware und Ransomware. Zudem können interne Bedrohungen durch Mitarbeiter, die sensible Daten absichtlich oder versehentlich preisgeben, die Sicherheit gefährden. Schwachstellen in der IT-Infrastruktur und mangelnde Sicherheitsmaßnahmen sind weitere Risiken für die Informationssicherheit in Unternehmen. **
-
Welche Rolle spielen Fachbücher in einer Bachelorarbeit?
Fachbücher spielen in einer Bachelorarbeit eine wichtige Rolle, da sie als Quellen für theoretisches Hintergrundwissen und aktuelle Forschungsergebnisse dienen. Sie ermöglichen es dem Autor, den aktuellen Stand der Forschung zu einem bestimmten Thema zu verstehen und in seine Arbeit einzubeziehen. Fachbücher bieten auch eine solide Grundlage für die Entwicklung von Argumenten und die Unterstützung von Thesen in der Bachelorarbeit. **
Ähnliche Suchbegriffe für Bedrohungen-in-Friedenszeit-Fachbücher
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und IT-Compliance, Fachbücher von Christoph Wegener, Dennis Werner, Joerg HeidrichIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz – einfach & effektiv, Fachbücher von Inge HanschkeDas Fachbuch "Informationssicherheit und Datenschutz – einfach & effektiv" von Inge Hanschke bietet eine umfassende Einführung in die Themen Informationssicherheit und Datenschutz. Es richtet sich an Fachleute und Interessierte, die ein systematisches Managementinstrumentarium aufbauen und verankern möchten. Mit 285 Seiten bietet das Buch eine detaillierte Analyse der relevanten Techniken und IT-Strategien, die für die Gewährleistung von Sicherheit und Datenschutz in modernen Organisationen unerlässlich sind. Die zweite Auflage des Werkes, veröffentlicht im Jahr 2025, reflektiert aktuelle Entwicklungen und Best Practices in der Branche. Verfasst in deutscher Sprache, ist das Buch sowohl für Einsteiger als auch für erfahrene Fachkräfte geeignet, die ihre Kenntnisse vertiefen möchten. Es stellt eine wertvolle Ressource dar, um die Herausforderungen der Informationssicherheit zu meistern und effektive Datenschutzmassnahmen zu implementieren.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
"Was sind die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit?" "Wie können Unternehmen ihre Systeme effektiv vor potenziellen Bedrohungen schützen?"
Die gängigsten Methoden zur Erkennung von Bedrohungen in der IT-Sicherheit sind die Verwendung von Firewalls, Intrusion Detection Systems und Antivirensoftware. Unternehmen können ihre Systeme effektiv schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Mitarbeiter schulen und auf dem neuesten Stand der Technologie bleiben. Zudem ist es wichtig, ein Incident Response Team zu haben, um schnell auf mögliche Bedrohungen reagieren zu können. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Wie können Schutzmaßnahmen in verschiedenen Bereichen wie Cybersecurity, Umweltschutz und persönlicher Sicherheit eingesetzt werden, um potenzielle Bedrohungen abzuwehren?
Schutzmaßnahmen in der Cybersecurity können eingesetzt werden, um sensible Daten vor Hackerangriffen und Datenlecks zu schützen, indem starke Passwörter, Firewalls und regelmäßige Software-Updates implementiert werden. Im Umweltschutz können Schutzmaßnahmen wie die Reduzierung von Emissionen, die Förderung erneuerbarer Energien und die Implementierung von Recyclingprogrammen dazu beitragen, die Umwelt vor Verschmutzung und Übernutzung zu schützen. Im Bereich der persönlichen Sicherheit können Schutzmaßnahmen wie die Installation von Alarmanlagen, die Selbstverteidigungsausbildung und die Vermeidung von gefährlichen Situationen dazu beitragen, potenzielle Bedrohungen abzuwehren und die persönliche Sicherheit zu gewährleisten. In allen Bereichen ist **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.