Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
Ähnliche Suchbegriffe für Kalt--und-Warmkompresse-9x16cm
Top-Angebote
Produkte zum Begriff Kalt--und-Warmkompresse-9x16cm:
-
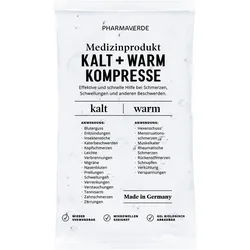
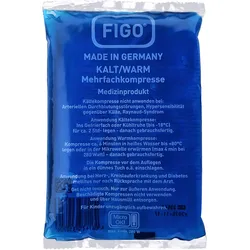
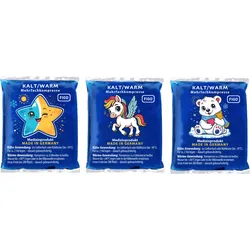
Kalt-Warm Kompresse 9x16cm 1 STProdukteigenschaften: Kalt-Warm Mehrfachkompresse Anwendungsbereiche: Physiotherapie Orthopädie Zahnmedizin Postoperative Therapie Sportmedizin Gynäkologie Erste Hilfe Kältekompresse nicht anwenden bei: arteriellen Durchblutungsstörungen Raynaud–Syndrom Anwendung Kältekompresse: Ins Gefrierfach oder Kühltruhe (bis -18°C) für ca. 2 Stunden legen - danach gebrauchsfertig. Die Kompresse vor dem Auflegen in ein dünnes Tuch o.ä. einschlagen. Anwendung Warmkompresse: Kompresse ca. 2 Minuten in heißes Wasser bis ᄜ°C legen - danach gebrauchsfertig. Die Kompresse vor dem Auflegen in ein dünnes Tuch o.ä. einschlagen. Quelle: Angaben der Verpackung Stand: 10/20210,84 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
-
Wie kann die Datenlöschung in verschiedenen Bereichen wie Datenschutz, IT-Sicherheit und Compliance effektiv umgesetzt werden?
Die Datenlöschung kann effektiv umgesetzt werden, indem klare Richtlinien und Verfahren für die Datenlöschung in allen relevanten Bereichen festgelegt werden. Dies umfasst die Einbeziehung von Datenschutz- und IT-Sicherheitsrichtlinien sowie die Einhaltung von Compliance-Vorschriften. Es ist wichtig, dass die Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die richtigen Verfahren zur Datenlöschung kennen und einhalten. Darüber hinaus sollten Unternehmen geeignete Technologien und Tools zur Unterstützung der Datenlöschung implementieren, um sicherzustellen, dass Daten vollständig und sicher gelöscht werden. Die Einrichtung eines klaren Prozesses zur Überwachung und Prüfung der Datenlöschung ist ebenfalls entscheidend, um sicherzustellen, dass die Richt **
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **

Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans und wie können Unternehmen sicherstellen, dass dieser Plan auf verschiedenen Ebenen, wie IT-Sicherheit, Datenschutz und Unternehmenskontinuität, wirksam ist?
Die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans sind die Identifizierung von potenziellen Bedrohungen, die Festlegung klarer Verantwortlichkeiten und Abläufe, die regelmäßige Schulung der Mitarbeiter und die kontinuierliche Überprüfung und Aktualisierung des Plans. Um sicherzustellen, dass der Plan auf verschiedenen Ebenen wirksam ist, sollten Unternehmen sicherstellen, dass er mit den geltenden IT-Sicherheitsstandards und Datenschutzgesetzen übereinstimmt und dass er in den gesamten Geschäftsbetrieb und die Unternehmenskontinuitätspläne integriert ist. Darüber hinaus ist es wichtig, regelmäßige Tests und Simulationen von Sicherheitsvorfällen durchzuführen, um die Reaktionsfähigkeit des Plans zu überprüfen und sicher **
Top-Angebote
Produkte zum Begriff Kalt--und-Warmkompresse-9x16cm:
-
Kalt-Warm Kompresse 9x16cm 1 STProdukteigenschaften: Kalt-Warm Mehrfachkompresse Anwendungsbereiche: Physiotherapie Orthopädie Zahnmedizin Postoperative Therapie Sportmedizin Gynäkologie Erste Hilfe Kältekompresse nicht anwenden bei: arteriellen Durchblutungsstörungen Raynaud–Syndrom Anwendung Kältekompresse: Ins Gefrierfach oder Kühltruhe (bis -18°C) für ca. 2 Stunden legen - danach gebrauchsfertig. Die Kompresse vor dem Auflegen in ein dünnes Tuch o.ä. einschlagen. Anwendung Warmkompresse: Kompresse ca. 2 Minuten in heißes Wasser bis ᄜ°C legen - danach gebrauchsfertig. Die Kompresse vor dem Auflegen in ein dünnes Tuch o.ä. einschlagen. Quelle: Angaben der Verpackung Stand: 10/20210,84 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
Ähnliche Suchbegriffe für Kalt--und-Warmkompresse-9x16cm
-
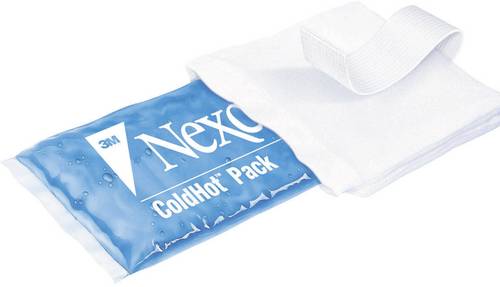
3M N1571TI-DAB Nexcare ColdHot Comfort Kalt-/WarmkompresseEine besonders komfortable Lösung für eine medikamentenfreie, natürliche Behandlung bietet die Nexcare ColdHot Comfort Kalt-/Warmkompresse N1571-1: Sie kühlt in akuten Fällen wie beispielsweise bei Prellungen und spendet wohltuende Wärme bei Muskelverspannungen. Und trägt sich dabei sehr angenehm, dank ihrer weichen Vlieshülle und des flexiblen Fixierbandes. Durch das Klettverschlussband kann die Kompresse an betroffenen Körperstellen wie z.B. dem Schienbein gehalten werden. Ihre Schutzhülle trägt sich sehr angenehm auf der Haut. Kalt hilft die Kompresse z.B. bei Prellungen, Verstauchungen, Kopfschmerzen, Zahnschmerzen, Insektenstichen oder akuten Entzündungen. Warm lindert die Kompresse Beschwerden wie z.B. Rückenschmerzen, Menstruationsschmerzen oder rheumatoide Arthritis. Die Vorbereitung ist ganz einfach: Für die Kältebehandlung bewahren Sie die Kompresse in der Tiefkühltruhe oder im Eisfach des Kühlschranks auf. Für die Wärmetherapie erhitzen Sie sie im Wasserbad oder in der Mikrowelle. Anschließend wird die weiche Hülle über die Kompresse gezogen. Die Kalt-/Warmkompresse ist wiederverwendbar und zeichnet sich durch eine hohe Qualität und Langlebigkeit aus.14,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kalt- und Warmkompresse Leina 12 cm x 29 cm zur Schmerzlinderung und AbschwellungKalt-Anwendung: 2 Stunden vor Gebrauch in Gefrierfach oder Tiefkühltruhe legen, Wirkung: Lokal schmerzlindernd und abschwellend Warm-Anwendung: ca. 5 Min. in max. 80°C heißem Wasser erwärmen (auch Mikrowellen geeignet) Wirkung: Lokal durchblutungsfördernd, spannungslösend HINWEIS: Das Bild ist ein Beispielbild. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.1,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Datenlöschung in verschiedenen Bereichen wie Datenschutz, IT-Sicherheit und Compliance effektiv umgesetzt werden?
Die Datenlöschung kann effektiv umgesetzt werden, indem klare Richtlinien und Verfahren für die Datenlöschung in allen relevanten Bereichen festgelegt werden. Dies umfasst die Einbeziehung von Datenschutz- und IT-Sicherheitsrichtlinien sowie die Einhaltung von Compliance-Vorschriften. Es ist wichtig, dass die Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die richtigen Verfahren zur Datenlöschung kennen und einhalten. Darüber hinaus sollten Unternehmen geeignete Technologien und Tools zur Unterstützung der Datenlöschung implementieren, um sicherzustellen, dass Daten vollständig und sicher gelöscht werden. Die Einrichtung eines klaren Prozesses zur Überwachung und Prüfung der Datenlöschung ist ebenfalls entscheidend, um sicherzustellen, dass die Richt **
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
-
Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans und wie können Unternehmen sicherstellen, dass dieser Plan auf verschiedenen Ebenen, wie IT-Sicherheit, Datenschutz und Unternehmenskontinuität, wirksam ist?
Die wichtigsten Schritte bei der Entwicklung eines effektiven Incident-Response-Plans sind die Identifizierung von potenziellen Bedrohungen, die Festlegung klarer Verantwortlichkeiten und Abläufe, die regelmäßige Schulung der Mitarbeiter und die kontinuierliche Überprüfung und Aktualisierung des Plans. Um sicherzustellen, dass der Plan auf verschiedenen Ebenen wirksam ist, sollten Unternehmen sicherstellen, dass er mit den geltenden IT-Sicherheitsstandards und Datenschutzgesetzen übereinstimmt und dass er in den gesamten Geschäftsbetrieb und die Unternehmenskontinuitätspläne integriert ist. Darüber hinaus ist es wichtig, regelmäßige Tests und Simulationen von Sicherheitsvorfällen durchzuführen, um die Reaktionsfähigkeit des Plans zu überprüfen und sicher **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.