Domain dbir.de kaufen?
Wir ziehen mit dem Projekt
dbir.de um.
Sind Sie am Kauf der Domain
dbir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dbir.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wer überprüft die Einhaltung der gesetzlichen Vorschriften zum Datenschutz?
Wer überprüft die Einhaltung der gesetzlichen Vorschriften zum Datenschutz? Die Einhaltung der gesetzlichen Vorschriften zum Datenschutz wird in den meisten Ländern von spezialisierten Datenschutzbehörden überwacht. Diese Behörden haben die Aufgabe, sicherzustellen, dass Unternehmen und Organisationen die Datenschutzgesetze einhalten und die persönlichen Daten ihrer Kunden und Mitarbeiter angemessen schützen. Sie können auch Beschwerden von Bürgern entgegennehmen und Untersuchungen durchführen, um Verstöße gegen die Datenschutzgesetze aufzudecken. Darüber hinaus können sie auch Bußgelder verhängen und Maßnahmen zur Verbesserung des Datenschutzes anordnen. In einigen Fällen können auch unabhängige Datenschutzbeauftragte in Unternehmen eingesetzt werden, um die Einhaltung der Datenschutzgesetze intern zu überwachen. **

Ähnliche Suchbegriffe für Überprüft
Top-Angebote
Produkte zum Begriff Überprüft:
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **


Wie kann ich überprüfen, ob eine MySQL-Datenbank auf Updates überprüft wurde?
Um zu überprüfen, ob eine MySQL-Datenbank auf Updates überprüft wurde, kannst du das Änderungsprotokoll (changelog) der Datenbank überprüfen. In diesem Protokoll werden alle Änderungen an der Datenbank, einschließlich Updates, festgehalten. Du kannst auch prüfen, ob die neueste Version der MySQL-Software installiert ist, da Updates normalerweise neue Funktionen und Fehlerbehebungen enthalten. **
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
Top-Angebote
Produkte zum Begriff Überprüft:
-
Burberry BU9037 Die Stadt graviert überprüft Stahl Unisex-UhrDie Uhr Burberry BU9037 verfügt über ein 38mm großes Gehäuse aus Edelstahl und ein Zifferblatt in Weiß. Sie ist mit einem Armband aus Edelstahl in Silber ausgestattet. Uhrwerk: Quarz. Wasserdichtigkeit: 5 ATM. Marke – Burberry Modell – BU9037 Barcodenummer – 822138044745 Geschlecht – Unisex Armbandfarbe – Silberfarben Armbandmaterial – Edelstahl Gehäusefarbe – Silberfarben Gehäusedurchmesser – 38mm Gehäusematerial – Edelstahl Zifferblattfarbe – Weiß Uhrwerk – Quarz Chronograph – Nein Wasserdichtigkeit – 5 ATM169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
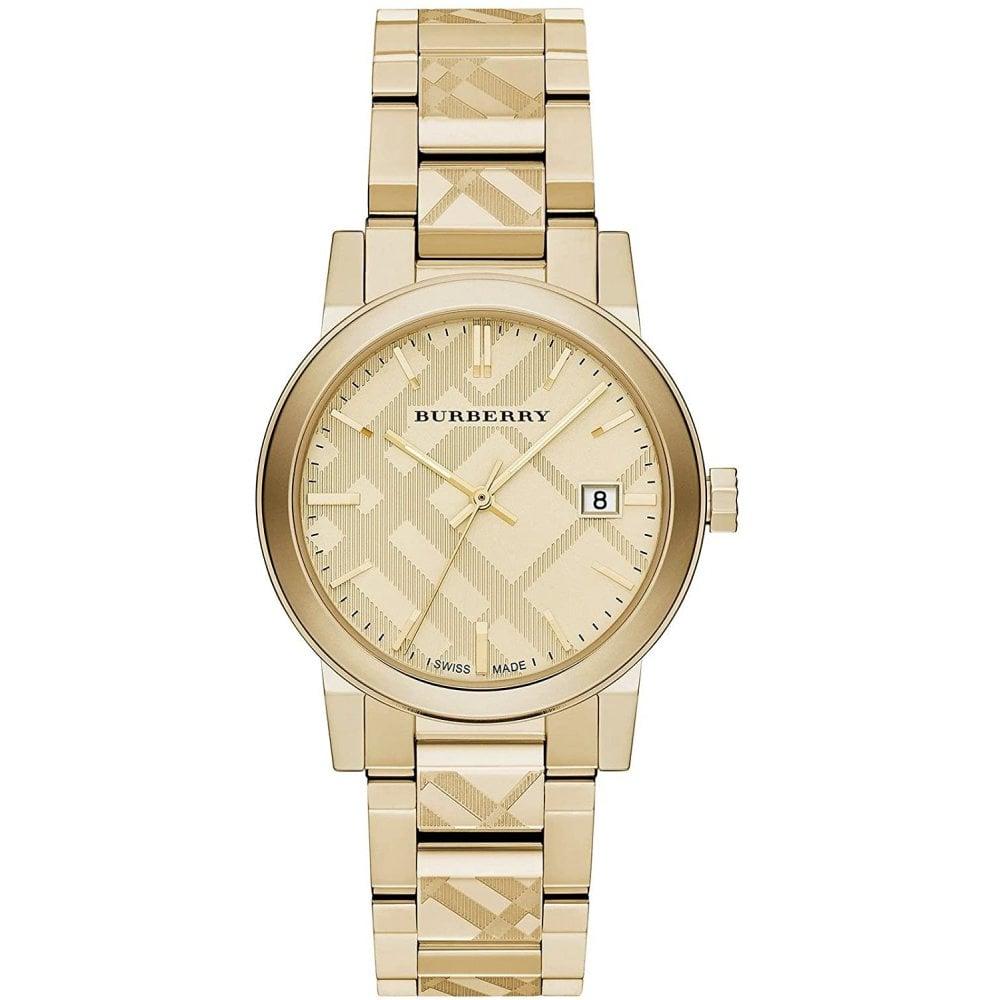
Burberry BU9038 Die Stadt graviert überprüft Gold Unisex-UhrDie Uhr Burberry BU9038 verfügt über ein 38mm großes Gehäuse aus Edelstahl und ein Zifferblatt in Gold. Sie ist mit einem Armband aus Edelstahl in Gold ausgestattet. Uhrwerk: Quarz. Wasserdichtigkeit: 5 ATM. Marke – Burberry Modell – BU9038 Barcodenummer – 822138044752 Geschlecht – Unisex Armbandfarbe – Goldfarben Armbandmaterial – Edelstahl Gehäusefarbe – Goldfarben Gehäusedurchmesser – 38mm Gehäusematerial – Edelstahl Zifferblattfarbe – Goldfarben Uhrwerk – Quarz Chronograph – Nein Wasserdichtigkeit – 5 ATM172,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wer überprüft die Einhaltung der gesetzlichen Vorschriften zum Datenschutz?
Wer überprüft die Einhaltung der gesetzlichen Vorschriften zum Datenschutz? Die Einhaltung der gesetzlichen Vorschriften zum Datenschutz wird in den meisten Ländern von spezialisierten Datenschutzbehörden überwacht. Diese Behörden haben die Aufgabe, sicherzustellen, dass Unternehmen und Organisationen die Datenschutzgesetze einhalten und die persönlichen Daten ihrer Kunden und Mitarbeiter angemessen schützen. Sie können auch Beschwerden von Bürgern entgegennehmen und Untersuchungen durchführen, um Verstöße gegen die Datenschutzgesetze aufzudecken. Darüber hinaus können sie auch Bußgelder verhängen und Maßnahmen zur Verbesserung des Datenschutzes anordnen. In einigen Fällen können auch unabhängige Datenschutzbeauftragte in Unternehmen eingesetzt werden, um die Einhaltung der Datenschutzgesetze intern zu überwachen. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Überprüft
-
Die Relevanz von Informationssicherheit, IT-Compliance und Datenschutz, Taschenbuch von Anonymous, GRIN, 978-3-389-07356-8Die Relevanz Von Informationssicherheit, It-compliance Und Datenschutz, Taschenbuch Von Anonymous, Grin, 978-3-389-07356-8, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und IT-Compliance, Fachbücher von Christoph Wegener, Dennis Werner, Joerg HeidrichIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ansatz zu einer allgemeinen Verhaltenstheorie in den Sozialwissenschaften Dargestellt und überprüft an Ergebnissen empirischer Untersuchungen überAnsatz Zu Einer Allgemeinen Verhaltenstheorie In Den Sozialwissenschaften Dargestellt Und Überprüft An Ergebnissen Empirischer Untersuchungen Über Ursachen Von Wanderungen, Taschenbuch Von Werner Langenheder, Vs Verlag Für Sozialwissenschaften,...54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Wie kann ich überprüfen, ob eine MySQL-Datenbank auf Updates überprüft wurde?
Um zu überprüfen, ob eine MySQL-Datenbank auf Updates überprüft wurde, kannst du das Änderungsprotokoll (changelog) der Datenbank überprüfen. In diesem Protokoll werden alle Änderungen an der Datenbank, einschließlich Updates, festgehalten. Du kannst auch prüfen, ob die neueste Version der MySQL-Software installiert ist, da Updates normalerweise neue Funktionen und Fehlerbehebungen enthalten. **
-
Was sind bewährte Verfahren für die Incident Response in der Informationssicherheit und wie können Unternehmen diese in ihre Geschäftsprozesse integrieren?
Bewährte Verfahren für die Incident Response in der Informationssicherheit umfassen die Erstellung eines klaren Incident-Response-Plans, die Schulung von Mitarbeitern für den Umgang mit Sicherheitsvorfällen, die regelmäßige Überprüfung und Aktualisierung von Sicherheitsmaßnahmen sowie die Zusammenarbeit mit externen Experten und Behörden. Unternehmen können diese Verfahren in ihre Geschäftsprozesse integrieren, indem sie klare Richtlinien und Verantwortlichkeiten für die Incident Response festlegen, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchführen, Sicherheitsmaßnahmen in die IT-Infrastruktur und Geschäftsprozesse integrieren und Partnerschaften mit externen Dienstleistern und Behörden für den Fall eines Sicherheitsvorfalls aufbauen. Durch die Integration **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.